Tesis sobre infraestructura,
regulación y verdad digital.
Análisis estratégico sobre gobernanza de IA, evidencia criptográfica y marcos regulatorios europeos — para equipos jurídicos, de compliance y dirección ejecutiva.
publicados
temáticas
DORA · NIS2
Inventario de sistemas de IA: guía práctica de compliance | V-PROOF
La mayoría de organizaciones que inician un programa de AI governance descubren el mismo problema: no saben exactamente qué sistemas de IA están usando. No de forma centralizada ni actualizada. Sin inventario no hay governance — y sin governance no hay compliance con el EU AI Act ni con ISO 42001.
Por qué tu herramienta de GRC no es suficiente para gobernar la IA y qué sí lo es
Los GRC no tienen capacidad de enforcement en tiempo real, no evalúan riesgo dinámico y no generan evidencia verificable de forma independiente. Descubre qué diferencia una plataforma real de AI Governance.
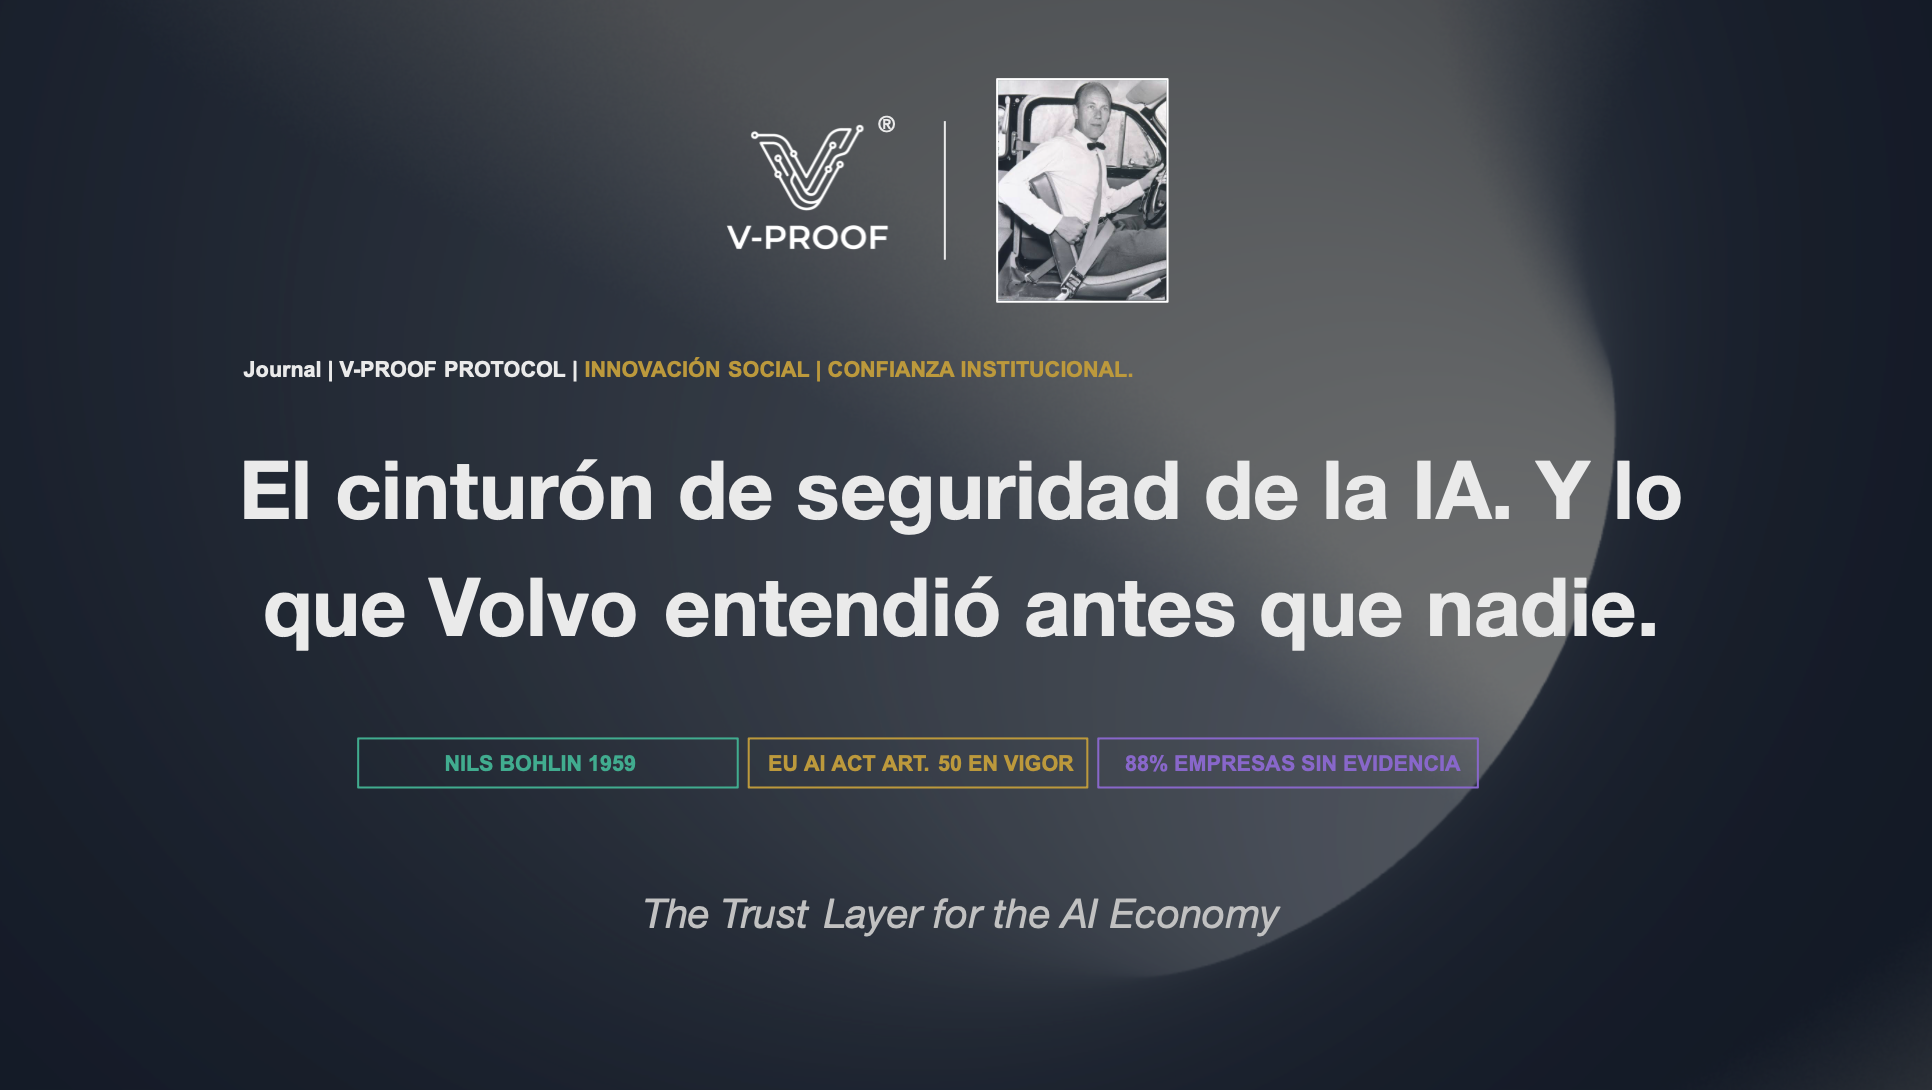
El cinturón de seguridad de la IA. Y lo que Volvo entendió antes que nadie.
En 1959, Nils Bohlin inventó algo que nadie había pedido. Volvo lo patentó y luego regaló la patente. No para ganar dinero — para que la confianza en el automóvil fuera un estándar universal. Hoy estamos en ese mismo momento con la IA. El problema no es tecnológico. Es de evidencia.
Por qué la infraestructura probatoria no es gobernanza de datos y la diferencia importa.
El mercado de la gobernanza de la IA está creciendo deprisa. Y con él, una confusión que tiene consecuencias reales. Cada semana aparecen plataformas que prometen "registros inmutables" y "compliance por construcción". Todas usan el mismo vocabulario. Pero no todas resuelven el mismo problema.
Governance as Code: el fin de los controles en documentos y el inicio de los guardrails ejecutables
Qué es Governance as Code, por qué los GRC no son suficientes para gobernar la IA y cómo V-PROOF implementa guardrails ejecutables en tiempo real sobre activos generados por inteligencia artificial.
2 de agosto de 2026: lo que cambia hoy para las organizaciones que usan IA de alto riesgo
El EU AI Act entra en vigor hoy para sistemas de IA de alto riesgo. No es una fecha de transición — es el inicio del periodo en el que las autoridades pueden investigar, requerir documentación y aplicar sanciones de hasta el 3% de la facturación global. Muchas organizaciones que llevan meses preparando su compliance descubrirán el mismo problema: sus registros actuales no generan la evidencia verificable que el Reglamento exige.
Gobernanza de IA: 30 preguntas clave, 8 marcos regulatorios, 1 capa de evidencia
Todos los marcos de gobernanza de IA — POPIA, ISO 42001, ISO 27001, ISO 27701, EU AI Act, NIST AI RMF, PCI DSS e HIPAA — definen el qué. Ninguno certifica el cómo ni el cuándo. Esta matriz cruza las 30 preguntas críticas de gobernanza contra los 8 estándares globales y añade la capa que faltaba: evidencia criptográfica verificable por cualquier auditor europeo. Compliance declarativo vs. compliance verificable.
La primera obligación del reglamento de IA.Y no es técnica. #ARTÍCULO 50 AI ACT
La primera obligación del EU AI Act no es técnica. El Artículo 50 entró en vigor el 2 de agosto de 2025 y exige a cualquier operador que usa IA informar de forma clara cuándo hay una máquina al otro lado. Análisis completo con marco legal, calendario y sanciones: hasta 15M€ o el 3% de facturación global.
El tren de los modelos fundacionales ya ha salido. Europa tiene otro.
La carrera de la inteligencia artificial no se gana únicamente con cómputo. Europa no compite en esa liga — y no tendría que intentarlo. Compite en otra: la confianza verificable, la soberanía jurídica y la capacidad de convertir la regulación en infraestructura estratégica. Opinión de Gil Blancafort, fundador de V-PROOF Protocol, publicada en Expansión (julio 2026).
La Vanguardia destaca la "caja negra" de la IA: V-Proof Protocol en el Especial Empresas
El incumplimiento puede costar hasta 35M€ o el 7% de la facturación global. La Vanguardia dedica un reportaje a V-Proof Protocol: la infraestructura nacida en Barcelona que convierte la supervisión humana de la IA en evidencia verificable, ante la EU AI Act que entra en vigor el 2 de agosto de 2026.
Per què la seva organització necessita V-PROOF i no una plataforma aliena a la Unió Europea
Dels 13 proveïdors del primer Gartner MQ d'AI Governance, cap pertany a la UE. Analitzem per què utilitzar una plataforma aliena a la Unió Europea per complir l'EU AI Act és una contradicció jurídica estructural — i què fa V-PROOF diferent.
IPFS i Computació Quàntica: per què l'evidència que segelles avui amb V-PROOF continuarà sent vàlida el 2035
Com l'arquitectura descentralitzada de V-PROOF combina IPFS, SHA-256 i el full de ruta NIST PQC per garantir que la teva evidència digital resisteixi el que vindrà.
V-PROOF Protocol: Traçabilitat del cicle de vida del programari en l'era de l'EU Cyber Resilience Act
V-PROOF certifica cada commit, revisió i desplegament en producció — creant una cadena de subministrament de programari auditable, immutable i conforme a l'EU Cyber Resilience Act.
FFUUSS · OTS GROUP: Compliment d'IA sota cinc certificacions ISO simultànies — sense una sola no conformitat
FFUUSS · OTS GROUP: Compliment d'IA amb cinc certificacions ISO + IP registrada de tots els nous actius digitals creats.
"V-PROOF Protocol: La infraestructura de confiança que l'EU AI Act exigeix"
En menys de dos anys, la Intel·ligència Artificial ha transformat radicalment les decisions corporatives. Però aquesta revolució ha comportat un desafiament sense precedents: el risc regulatori. Davant normatives estrictes com la EU AI Act, la pregunta que ressona als consells d'administració és clara: en l'era de la IA, ¿com demostres què és real, què és legal i qui ho ha creat?
La confiança en un món digital ja no pot dependre de tercers ni de documents en paper. Les empreses necessiten provar el seu compliment normatiu de forma instantània i matemàtica. Per això, avui anunciem el desplegament total de V-Proof Protocol: la primera capa de confiança (The Trust Layer) per a l'economia de la IA.
Un nou estàndard de compliance dissenyat per convertir cada procés corporatiu i document en una evidència immutable.
ROCADA: Traçabilitat ISO 9001 en un procés de disseny assistit per IA — versió a versió, sense cap no conformitat.
Procés de disseny amb IA + ISO 9001: com ROCADA va resoldre la traçabilitat documental amb V-PROOF. Zero no conformitats. Auditors verifiquen des del QR en segons.
La Intel·ligència Artificial Corporativa Ja Té La Seva Pròpia "Caixa Negra"
Els comitès de direcció ja no han de triar entre frenar la innovació o exposar-se a riscos legals. Anunciem el llançament oficial de V-Proof AI, la primera "caixa negra" per a la Intel·ligència Artificial corporativa que permet als teus equips treballar amb qualsevol LLM garantint el compliment total de la EU AI Act.
La premsa destaca la "caixa negra" de la IA: V-Proof Protocol a El 9 Nou
Gil Blancafort i David Reifs porten la visió de V-Proof Protocol als mitjans. Des de l'extens reportatge a El 9 Nou destacant la nostra "caixa negra" corporativa i la recent tracció financera, fins a l'entrevista a Catalunya Ràdio decretant la fi del compliance en paper. Descobriu com el Hardcoded Compliance blinda les empreses davant la imminent EU AI Act.
"La IA corporativa necessita una caixa negra, no un manual d'ètica": V-Proof Protocol a Catalunya Ràdio
Gil Blancafort, CEO de V-Proof Protocol, visita Catalunya Ràdio per explicar com blindar les empreses davant la nova Llei Europea d'IA. Descobreix per què el "compliance" en paper ha mort i per què la intel·ligència artificial corporativa necessita una "caixa negra" immutable per garantir la seguretat jurídica i evitar riscos fiduciaris.

L'ultimàtum del Financial Times: Per què no pots culpar la IA d'una fallada milionària i la urgència de la infraestructura Layer 0.
El Financial Times adverteix: l'humà és l'únic responsable legal davant una fallada de la IA corporativa. Descobreix per què el "Compliance Documental" ha mort i com V-PROOF blinda la teva empresa davant els reguladors mitjançant Hardcoded Compliance.