Tesis sobre infraestructura,
regulación y verdad digital.
Análisis estratégico sobre gobernanza de IA, evidencia criptográfica y marcos regulatorios europeos — para equipos jurídicos, de compliance y dirección ejecutiva.
publicados
temáticas
DORA · NIS2
Inventario de sistemas de IA: guía práctica de compliance | V-PROOF
La mayoría de organizaciones que inician un programa de AI governance descubren el mismo problema: no saben exactamente qué sistemas de IA están usando. No de forma centralizada ni actualizada. Sin inventario no hay governance — y sin governance no hay compliance con el EU AI Act ni con ISO 42001.
Por qué tu herramienta de GRC no es suficiente para gobernar la IA y qué sí lo es
Los GRC no tienen capacidad de enforcement en tiempo real, no evalúan riesgo dinámico y no generan evidencia verificable de forma independiente. Descubre qué diferencia una plataforma real de AI Governance.
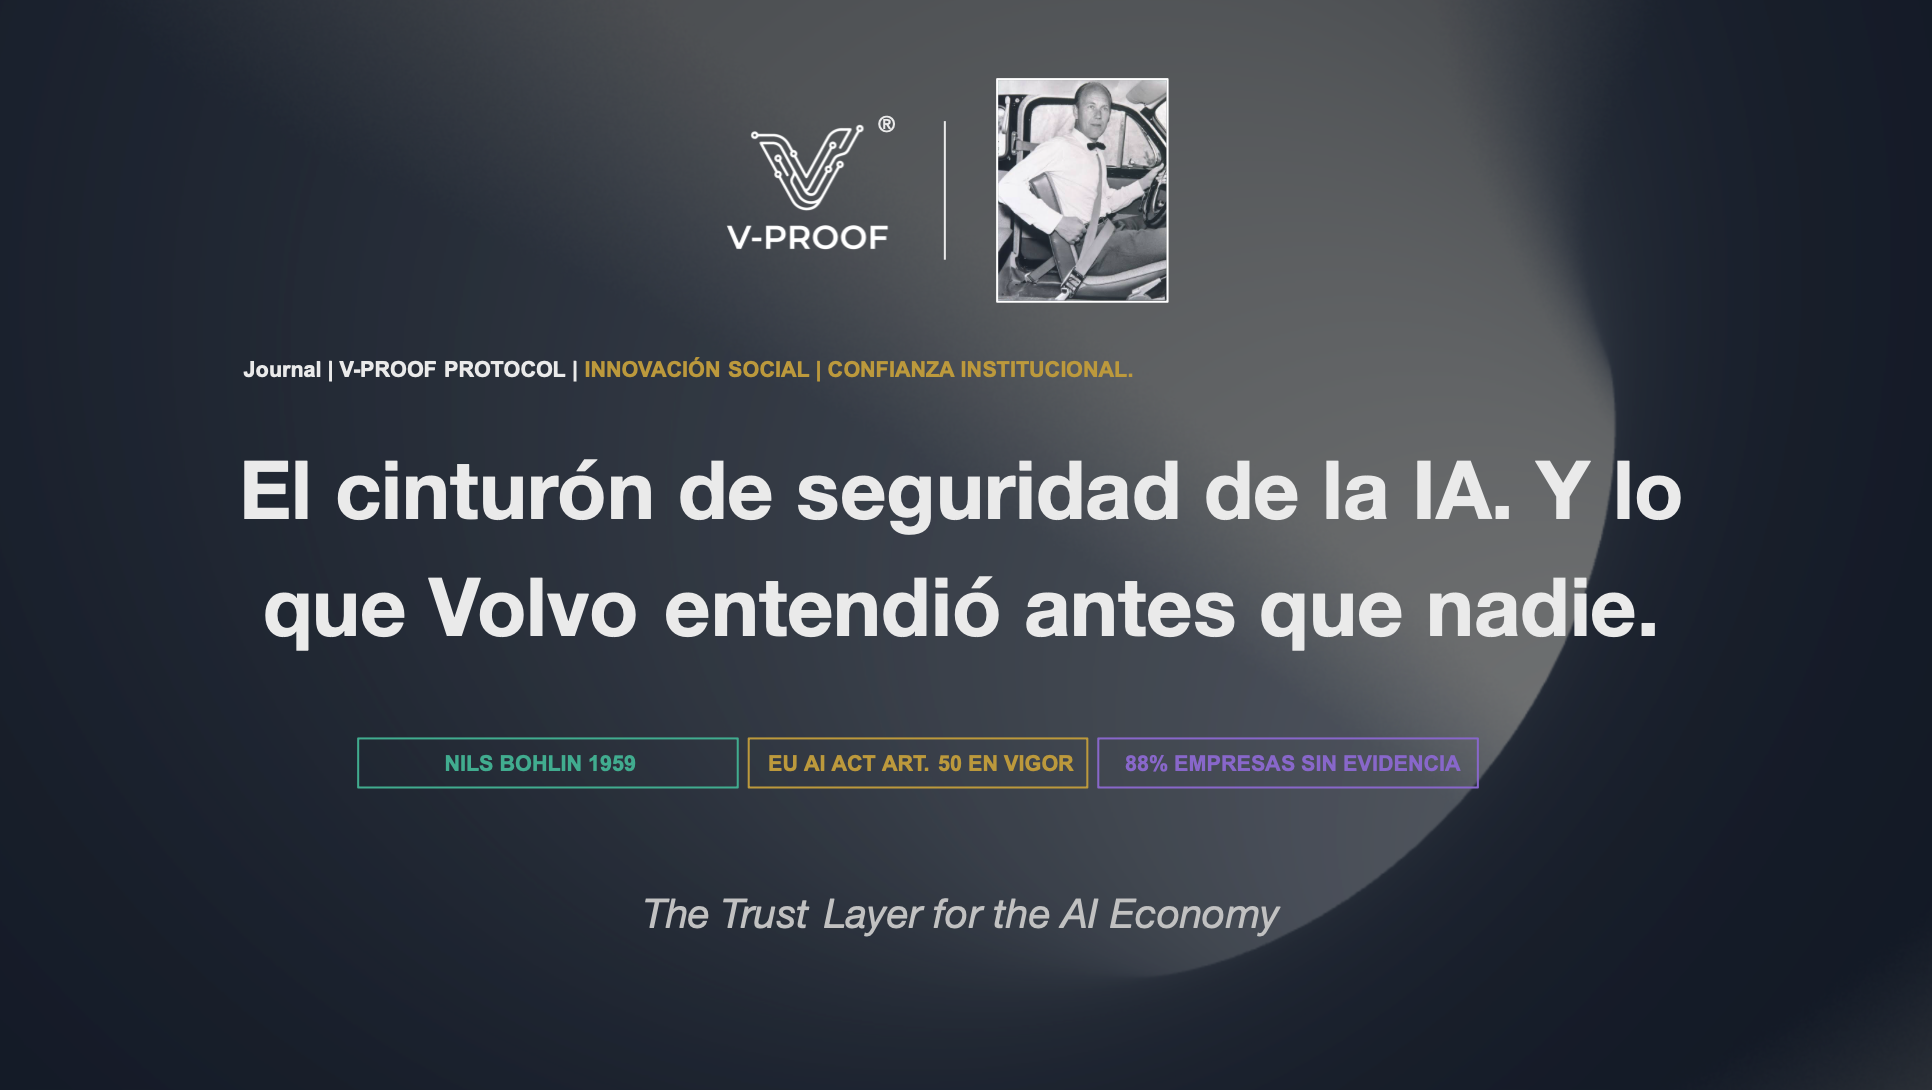
El cinturón de seguridad de la IA. Y lo que Volvo entendió antes que nadie.
En 1959, Nils Bohlin inventó algo que nadie había pedido. Volvo lo patentó y luego regaló la patente. No para ganar dinero — para que la confianza en el automóvil fuera un estándar universal. Hoy estamos en ese mismo momento con la IA. El problema no es tecnológico. Es de evidencia.
Por qué la infraestructura probatoria no es gobernanza de datos y la diferencia importa.
El mercado de la gobernanza de la IA está creciendo deprisa. Y con él, una confusión que tiene consecuencias reales. Cada semana aparecen plataformas que prometen "registros inmutables" y "compliance por construcción". Todas usan el mismo vocabulario. Pero no todas resuelven el mismo problema.
Governance as Code: el fin de los controles en documentos y el inicio de los guardrails ejecutables
Qué es Governance as Code, por qué los GRC no son suficientes para gobernar la IA y cómo V-PROOF implementa guardrails ejecutables en tiempo real sobre activos generados por inteligencia artificial.
EU CRA: traçabilitat de codi i gestió de vulnerabilitats com a llei
EU Cyber Resilience Act: requisits de ciberseguretat per a productes programari i com complir-los
IPFS i Computació Quàntica: per què l'evidència que segelles avui amb V-PROOF continuarà sent vàlida el 2035
Com l'arquitectura descentralitzada de V-PROOF combina IPFS, SHA-256 i el full de ruta NIST PQC per garantir que la teva evidència digital resisteixi el que vindrà.
V-PROOF Protocol: Traçabilitat del cicle de vida del programari en l'era de l'EU Cyber Resilience Act
V-PROOF certifica cada commit, revisió i desplegament en producció — creant una cadena de subministrament de programari auditable, immutable i conforme a l'EU Cyber Resilience Act.
FFUUSS · OTS GROUP: Compliment d'IA sota cinc certificacions ISO simultànies — sense una sola no conformitat
FFUUSS · OTS GROUP: Compliment d'IA amb cinc certificacions ISO + IP registrada de tots els nous actius digitals creats.

eIDAS 2.0 y Evidencia Digital: El Timestamp On-Chain como Garantía de Integridad V-PROOF
El Reglamento (UE) 2024/1183 introduce los EBER (servicios de confianza basados en registro electrónico) — primer reconocimiento legal explícito de blockchain en el marco europeo de confianza digital. V-PROOF genera timestamps inmutables en Base L2 Ethereum, verificables por cualquier auditor o tribunal sin dependencia de QTSP centralizado. Alineación completa con eIDAS 2.0 Art. 42 y Art. 45f.
ROCADA: Traçabilitat ISO 9001 en un procés de disseny assistit per IA — versió a versió, sense cap no conformitat.
Procés de disseny amb IA + ISO 9001: com ROCADA va resoldre la traçabilitat documental amb V-PROOF. Zero no conformitats. Auditors verifiquen des del QR en segons.