Evidencia verificable.
Por sector.
Por regulación.
12 entornos regulados. 7 marcos normativos. Una infraestructura de evidencia criptográfica que funciona desde el primer día.
Alto riesgo
Riesgo TIC
Certificación
crítica
Privacy by design
del producto
¿Su organización
está en el Anexo III?
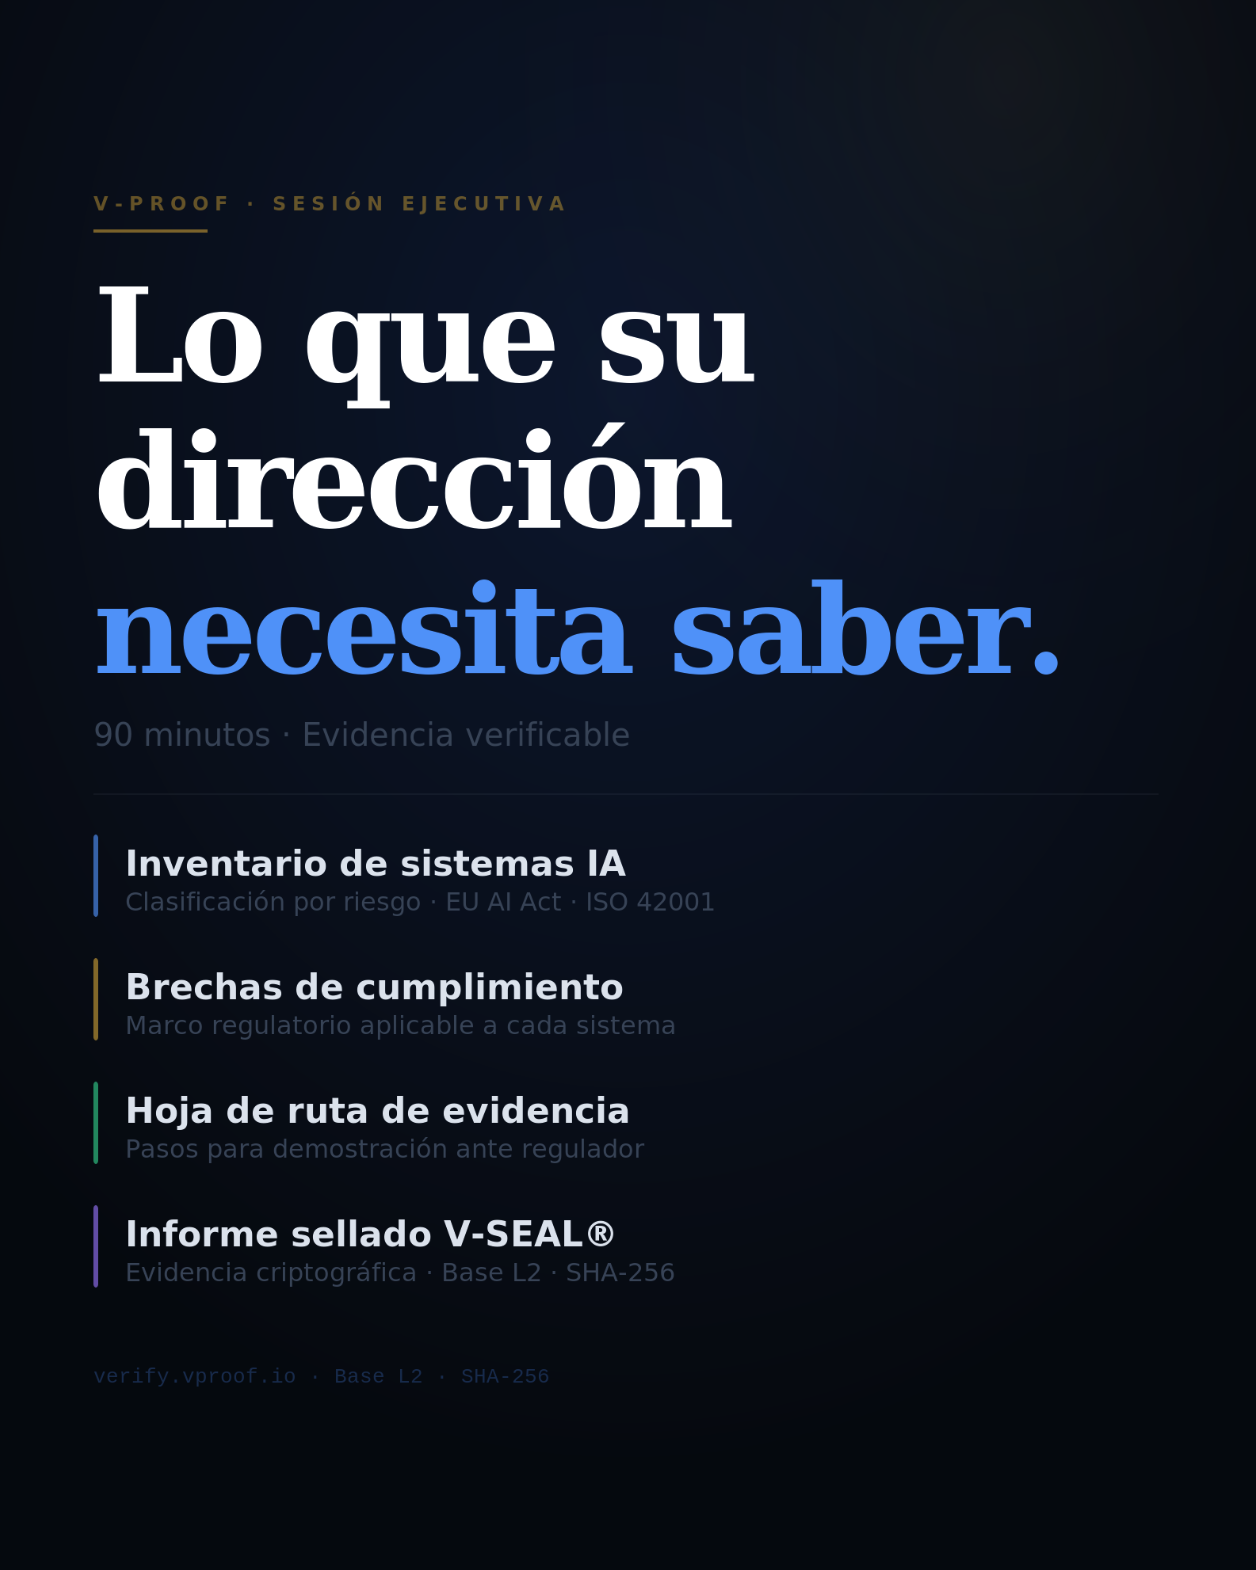
Identifique sus obligaciones regulatorias reales antes de invertir en tecnología, cumplimiento o integración. Sesión ejecutiva con hoja de ruta priorizada.
Evaluación técnica y estratégica.
No constituye asesoramiento jurídico ni certificación.
Evidencia aplicada
a entornos regulados.
Cada caso describe usos potenciales de evidencia técnica. La aplicabilidad depende del producto, finalidad y marco jurídico concreto.
Defensa e Industria Estratégica
Evidencia de cadena de suministro, versiones, accesos y decisiones críticas. La arquitectura debe evaluarse según clasificación, jurisdicciones y requisitos de seguridad nacionales.
Sanidad y Salud Digital
Evidencia de versiones, validaciones, intervenciones humanas y decisiones clínicas asistidas. La condición de alto riesgo depende de la finalidad prevista y la clasificación bajo MDR.
IA y Sistemas de Alto Riesgo
Evidencia de versiones, registros, aprobaciones, incidencias y supervisión humana. Apoya la revisión de controles exigidos a sistemas de alto riesgo según Anexo III.
Energía e Infraestructuras Críticas
Evidencia de incidentes, medidas de contención, decisiones operativas y cambios de configuración. NIS2 exige alerta temprana en 24h y notificación posterior.
Banca y Seguros
Evidencia de incidentes TIC, decisiones de respuesta, cambios críticos y controles sobre terceros. Refuerza la trazabilidad del marco de gestión de riesgos DORA.
Industria Farmacéutica y Biotecnología
Evidencia de cambios, aprobaciones, validaciones y procedencia de datos en sistemas regulados. Apoya inspecciones GxP, ensayos clínicos y gobernanza de IA en salud.
Gobiernos e Instituciones Públicas
Trazabilidad de expedientes, decisiones automatizadas, aprobaciones y controles de seguridad. Refuerza auditorías ENS y gestión de documentos y servicios electrónicos.
Legal y Justicia
Huellas criptográficas y referencias temporales para integridad, correspondencia y cronología. La fuerza probatoria depende además de la cadena de custodia y servicios cualificados.
RRHH y Selección de Talento
Registro de versiones, criterios, intervenciones humanas y excepciones en sistemas de contratación o gestión laboral. La clasificación como alto riesgo depende del caso de uso.
Automoción y Manufactura Avanzada
Evidencia de versiones de software, firmware, componentes y vulnerabilidades. Apoya obligaciones de ciclo de vida y seguridad del producto con elementos digitales.
Manufactura Industrial e ISO 9001
Trazabilidad de producto, cambios de ingeniería, versiones de software y aprobaciones. Refuerza auditorías de calidad y obligaciones CRA para productos con elementos digitales.
Media, Publicidad y Entretenimiento
Evidencia de procedencia declarada, licencias, reservas de derechos y versiones. El AI Act establece obligaciones específicas para proveedores de modelos GPAI.
Lectura por sector.
Análisis técnico y regulatorio de cada vertical, para equipos de compliance, legal y dirección.
Los ejemplos describen usos potenciales de evidencia técnica. La aplicabilidad de cada norma, clasificación o control depende del producto, finalidad prevista, entidad, despliegue y marco jurídico concreto. V-PROOF no sustituye la evaluación legal, la certificación sectorial ni la implantación efectiva de controles.