El código también
rinde cuentas.
Muchos desarrolladores, muchas ramas, un repositorio central. Code Governance audita cada cambio antes de que llegue a la rama, construye la memoria técnica del proyecto y lleva sus controles al mismo registro de gobernanza que el resto de tu IA.
Cifras de un repositorio de V-PROOF analizado con la plataforma en septiembre de 2026.
Lo que no debe entrar,
no entra.
Code Governance actúa antes del pull request: el problema no llega ni a revisión ni a producción.
Auditado contra tus reglas
Cada cambio se analiza contra las normas de desarrollo que la organización define en AI Library, no contra reglas genéricas.
Secretos y vulnerabilidades
Detecta credenciales, claves y variables sensibles en el código, y dependencias con vulnerabilidades conocidas publicadas.
Frena la subida a la rama
Cuando un cambio incumple una norma o expone un secreto, impide la subida antes de que exista el pull request.
Cada análisis deja evidencia
en AI Governance.
En cada análisis completado, la plataforma evalúa los controles de código de la organización y escribe el resultado como evidencia y autoevaluación del control en el módulo de gobernanza. El código entra en el mismo registro, el mismo rastro de auditoría y los mismos informes que cualquier otro sistema de IA.
Secretos
Credenciales en el código. El análisis las redacta y el control exige que no haya ninguna.
Dependencias
Licencias permitidas, en vigilancia, sin licencia registrada o prohibidas, y vulnerabilidades conocidas.
IA declarada
Qué parte de las líneas nuevas procede de commits que declaran un coautor de IA.
Tests por área
Ficheros de prueba frente a ficheros de código, en cada parte del proyecto.
Cada control queda como Implementado Parcial o No implementado, con las cifras que lo justifican.
IA declarada: la autoría del código, medida.
Para la dirección técnica es gobierno. Para Legal es propiedad intelectual. Saber qué parte del código escribió una IA es el punto de partida para responder quién es su autor, y enlaza con la autoría sellada que V-PROOF ya aplica a documentos.
Mide lo que los commits declaran. Un uso de IA que no se declara en el commit no aparece en la cifra.
Entre dos versiones,
en lenguaje de negocio.
Se eligen dos puntos analizados del repositorio y la plataforma explica qué cambió funcionalmente, con lo añadido, lo modificado y lo retirado. Después escribe las notas de versión en castellano, catalán e inglés, en versión técnica y en versión para clientes.

Comparación entre dos puntos de un repositorio: 280 elementos añadidos, 121 cambiados y 246 retirados.
Qué sale, y a quién. El análisis usa el modelo de lenguaje que tu organización configura, con su propia cuenta. Solo viajan los resúmenes del glosario y los mensajes de commit: nunca el código ni los correos. La propia pantalla lo indica en cada comparación.
Qué existe, quién lo cambió
y cómo encaja todo.
La funcionalidad que ya existe
Por rama, enlazado a las líneas exactas y exportable a Word. Antes de programar algo nuevo, el equipo sabe si ya está hecho.
Quién cambió qué, y cuándo
Commits, autores y comentarios de cada rama, ordenados en el tiempo. Una vista de 360 grados, con independencia del número de desarrolladores.
El mapa de la rama
Los módulos y sus dependencias, dibujados a partir del glosario. Exportable en SVG, PNG o Mermaid.

Mapa de arquitectura de una rama, con el número de dependencias entre áreas.
El commit, sellado
con su contexto.
Un commit se sella junto con su glosario y su historial: queda fijado qué código había, qué hacía y quién lo cambió, en un mismo instante. Se verifica en el portal público y se exporta en PDF, PNG o manifiesto JSON, para EU CRA, DORA y auditorías de código.
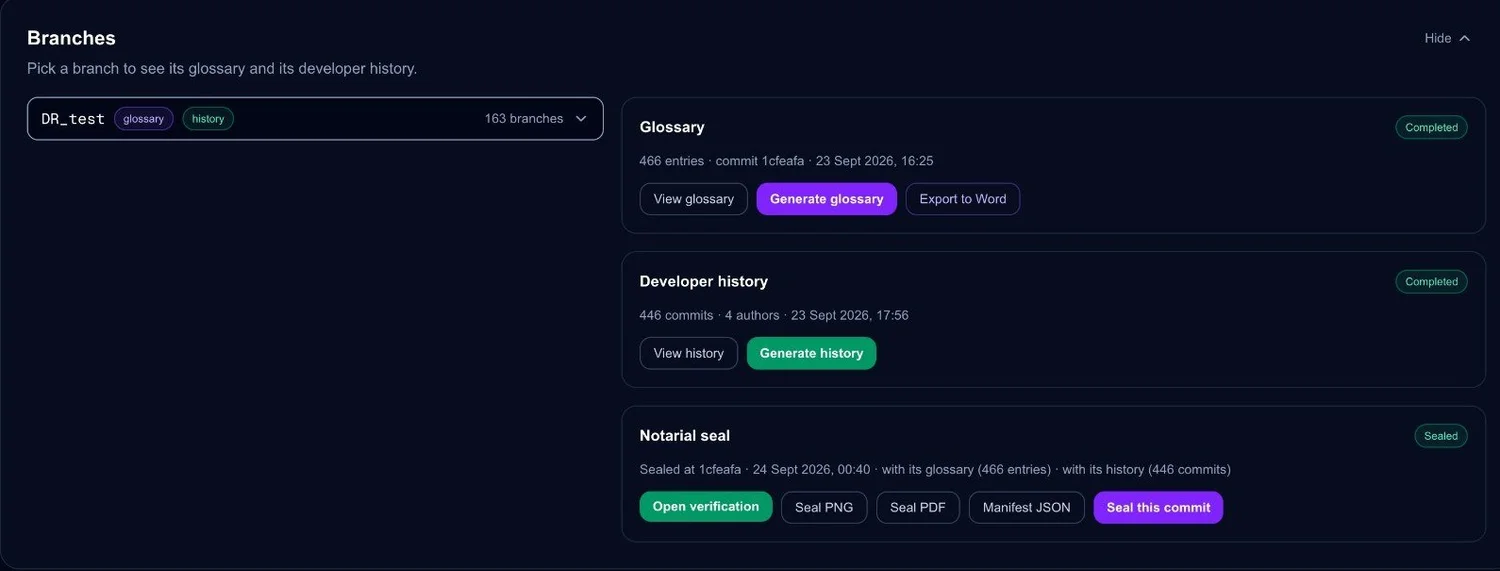
Una rama con 446 commits de 4 autores, su glosario de 466 entradas y el commit sellado junto con ambos.
Qué hace y qué no hace.
- Los controles automáticos son autoevaluaciones. El estado se propone a partir del análisis y queda registrado en AI Governance, donde la persona responsable lo revisa.
- «IA declarada» mide lo declarado. El uso de IA que no consta en el commit no aparece.
- El mapa refleja lo que leyó el modelo en el glosario, no los imports del código: orienta, no sustituye a un análisis estático.
- Detectar secretos y vulnerabilidades no es un pentest. No sustituye una revisión de seguridad.
- El análisis funcional lo escribe un modelo de lenguaje, y la pantalla lo identifica como escrito por IA.
- El modelo lo elige tu organización. V-PROOF no decide a qué proveedor se envían los resúmenes.
Cuatro miradas sobre
el mismo repositorio.
La vista completa
Todo el proyecto en una pantalla, sin depender de quién lo conoce de memoria.
Menos horas de control
Ramas, pull requests y modificaciones, explicados en lenguaje de negocio.
Secretos y dependencias
Controles evaluados en cada análisis, con evidencia en el registro de gobernanza.
Autoría y licencias
Qué parte del código declara coautoría de IA y qué licencias arrastran las dependencias.
¿Cuánto de tu código
conoces de verdad?
Demostración técnica sobre uno de vuestros repositorios, con las normas de vuestra organización.